 BLOG
もくじ
AIが書くコードの「45%に脆弱性」——その解決策がAWSから登場した
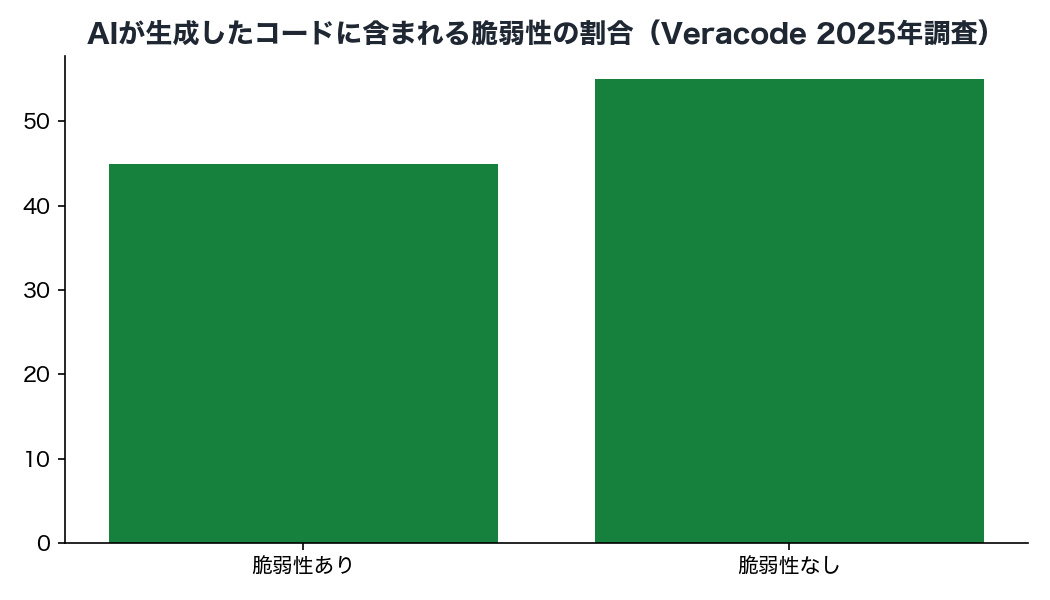
セキュリティ企業Veracodeの調査(2025年7月)によると、主要なAIツールに書かせたコードの 45%にOWASP Top10相当の脆弱性 が含まれていたといいます。ChatGPTやClaude、Cursorなどを使って「動くコード」を作れる時代になった今、次の課題は「それを本番環境に安心して出せるか」です。
AWSはこの問題への構造的な回答として、2026年9月にオープンソースツール 「Nx Plugin for AWS v1.0」 を正式リリースしました。セキュリティ・インフラ・型安全性を「最初から焼き込んだ」アプリの骨格コードをAIと組み合わせて生成できる仕組みです。AIを使って開発する人なら、知っておいて損はない話題です。
そもそもどういうこと?——「設計図付きの建材セット」をイメージして
家を建てるとき、大工さんが現場で木材を一から切り出す方法と、工場で規格通りに加工済みの建材をセットで届けてもらう方法があります。後者なら、寸法ミスや材質の選び間違いが起きにくい。
Nx Plugin for AWSはまさに後者のイメージです。AWSのクラウドアプリを作るとき、本来なら開発者が自分でゼロから設定しなければならない次の要素を、コマンド一つで「規格品の骨格コード」として生成してくれます。
- ●フロントエンド(Reactで作る画面)
- ●バックエンドAPI(TypeScript/Pythonで書くサーバー処理)
- ●インフラ定義(AWSリソースの設定:CDKまたはTerraform)
- ●セキュリティ設定(WAFファイアウォール、暗号化、コンテナ脆弱性スキャンなど)
- ●ログ・監視設定(CloudWatch、X-Rayトレーシングなど、可観測性と呼ばれるもの)
ポイントは、「後から追加するオプション」ではなく 最初から全部入っている ことです。これは「本番環境にそのまま出せるレベルを出発点にする」という設計思想です。
ツールの土台となっている「Nx」は、大規模なプロジェクトを一つのリポジトリで管理するための仕組み(モノレポ)で広く使われているオープンソースのビルドシステムです。
なぜ注目されているのか——4つのポイント
① セキュリティが「オプション」ではなく「デフォルト」になっている
生成されるコードには、何もしなくても最初から以下が含まれています。
- ●AWS WAF(Webアプリケーションファイアウォール)
- ●Amazon Cognito脅威保護(不正ログイン検知)
- ●Content Security Policy(CSP)の強制(XSS攻撃対策)
- ●Trivyによるコンテナイメージのスキャン(脆弱なソフトウェアを検出)
- ●KMS暗号化+自動キーローテーション(データの保護)
- ●ポイントインタイムリカバリー(データベースの過去時点への巻き戻し)
- ●git-secretsプリコミットフック(APIキーなど秘密情報の誤コミット防止)
これらは「使いたい人だけオンにする」設定ではなく、逆に「外したい人が外す」設計になっています。これが冒頭のAIコード脆弱性問題への回答です。
② フロントエンドとバックエンドが「型安全」につながる
「型安全」とは、データの形式のズレをコンパイル(プログラムを実行前にチェックする処理)の段階で検出できる仕組みです。
このツールの「connection(接続)」ジェネレーターを使うと、バックエンドAPIのフィールド名を変えた瞬間に、Reactのフロントエンド側でビルドエラーが出るようになります。つまり、「本番環境でユーザーが困る」前に、開発段階でミスが見つかる仕組みです。深夜2時に本番障害で叩き起こされるより、ずっとマシですね。
③ v1.0の目玉:AIエージェントを即デプロイできる
v1.0で特に注目される新機能が、Amazon BedrockのAgentCore統合です。AIエージェント(自律的にタスクをこなすAI)や、AIツール同士が情報をやりとりするためのMCPサーバーを、デフォルトでAWSの本番環境に即デプロイできる構成が生成されます。
「AIエージェントを試作したいが、本番環境への持っていき方がわからない」という開発者にとって、大きな時間短縮になります。
④ 生成されたコードは「自分のもの」——ロックインしない設計
多くのコード生成ツールは、外部ライブラリやテンプレートへの依存が残ります。しかしこのツールは、生成直後にコードをそのままプロジェクトのファイルとして書き出すため、以降はそのコードを自由に編集できます。Nxのアップデート機能により、後から改善が入ったときも既存のプロジェクトに追従できます。
わたしたちにどう関係する?
エンジニアや開発者にとっては、「プロダクション品質の骨格を作る時間」がゼロに近くなります。セキュリティ設定を一個一個追加する工数が減り、本質的な機能開発に集中できます。
AIを使って開発を学んでいる人にとっては、「AIが作ったコードをそのまま本番に出して大丈夫?」という不安への一つの答えになります。AIが生成するコードの足場(テンプレート)を品質保証された状態にしておくという発想は、AI駆動開発の次のフェーズを示しています。
ビジネス側の意思決定者にとっては、「開発スピードを上げるためにAIを使わせてよいのか、セキュリティは大丈夫か」という問いへの回答材料になります。IPAが2026年に「AIの利用をめぐるサイバーリスク」を組織向け脅威の3位に選定 したことを踏まえると、こうした「構造的なセキュリティ担保」の仕組みを知っておくことの価値は大きいです。
直接AWSを使わない方にとっても、「AIコード生成+セキュリティ自動化」という組み合わせは今後業界全体のトレンドになっていくため、その文脈を理解しておくことは有益です。
気をつけたい点——万能薬ではない
AWSへの依存度は上がる
WAF、X-Ray、Cognito、KMSなどAWS固有サービスへの依存が深くなるため、他クラウドへの移行は難しくなります。Terraformオプションで一部は緩和されますが、この点は認識が必要です。
生成コードを「理解せずに使う」リスク
自動生成されたセキュリティ設定がなぜその形になっているか理解しないまま使うと、トラブル時に原因を追えません。「出発点を短縮できるツール」であって「考えなくていいツール」ではありません。
Nxの学習コストがある
モノレポ(複数のアプリを一つのリポジトリで管理する仕組み)に馴染みのないチームには、Nxそのものの習得コストが発生します。
デフォルト設定はあくまで「出発点」
WAFや暗号化が最初から入っていることは強みですが、セキュリティは多層防衛が基本です。ツールが生成する設定が自分のシステムの要件に合っているか、継続的に確認することが重要です。
継続的なメンテナンスへの依存
リリース直後の2026年9月にはv1.0.1がすでに出ており、ツール自体のアップデートに追従する必要があります。
よくある質問
このツールを使うのにAWS料金はかかる?
- ●ツール自体はApache 2.0ライセンスで追加費用なし
- ●実際に使用するAWSリソース(Lambda、DynamoDB、Bedrockなど)の料金は通常通り発生する
TypeScript以外の言語は使える?
- ●TypeScript・PythonのどちらでもAPIおよびエージェントを構築できる
- ●フロントエンドはReactが対象
インフラ定義はどの形式で出力される?
- ●AWS CDK(TypeScriptでインフラを記述するAWS公式の仕組み)とTerraformの両方に対応している
- ●どちらもWAF保護・CloudWatchログ・X-Rayトレーシングが推奨設定で出力される
AIエージェント開発にどう使えるの?
- ●AgentCoreジェネレーターを使うと、AIエージェントやMCPサーバーがAWS上にデプロイ可能な状態で生成される
- ●セッション管理・LangChainサポート・ローカルとデプロイ済み環境の両対応が含まれる
一度生成したコードをカスタマイズした後、再生成すると上書きされる?
- ●ジェネレーターは冪等性(べきとうせい)が保証されており、再実行してもカスタマイズ済みのコードを上書きしない設計になっている
まとめ
「AI生成コードの45%に脆弱性」 という現実に対し、AWSは「AIが使う足場の品質を保証する」というメタな方法で回答したのが「Nx Plugin for AWS v1.0」です。セキュリティ・インフラ・型安全性を最初から組み込んだ骨格コードを生成することで、「動くコード」から「本番に出せるコード」へのギャップを縮めます。ただし万能ではなく、生成されたコードを理解して使うことが引き続き重要です。次のステップとして、「AIエージェント開発の基本」や「AWS CDKの仕組み」を学ぶと、このツールの恩恵をより深く受けられるでしょう。
参考文献
AI・しごと学校