 BLOG
もくじ
AIが攻撃者になる時代が来た──8時間で10段階に変化した「AIエージェント攻撃」の衝撃
セキュリティの世界では長らく「人間が攻撃し、人間が守る」という構図が続いてきました。しかしここに来て、その前提が崩れつつあります。国内のセキュリティ企業が、AIが自律的に動いてWebサイトを攻撃する「AIエージェント攻撃」を日本国内で観測したと報告しました。SF映画の話ではなく、2025年10月、日本のWebサイトで実際に起きていることです。これはセキュリティ担当者だけでなく、Webサービスを使うすべての人に関わる話です。
そもそもどういうこと?──「AIが攻撃する」ってどういう意味?
まず「AIエージェント」という言葉から整理しましょう。
AIエージェントとは、人間がいちいち指示を出さなくても、目標に向かって自分で判断・行動を続けるAIのことです。たとえばChatGPTに「旅行プランを立てて」とお願いしたら、ホテルを検索して、交通手段を調べて、予算をまとめてくれる──そういう「自律的に動くAI」がエージェントです。
これが攻撃に使われると何が起きるか。
従来のサイバー攻撃は、ハッカーが手動で操作したり、あらかじめ決まった手順(スクリプト)を実行するものでした。いわば「録音された音楽を流す」ようなもので、同じパターンの繰り返しが多かったのです。
AIエージェント攻撃は、それとまったく違います。 まるで「生演奏の即興」のように、防御側の反応を見ながらリアルタイムで攻撃方法を変化させます。壁にぶつかったら別の道を探し、一つの方法が効かなければ次の方法を試す──人間の熟練ハッカーに近い柔軟さで攻撃を続けるのです。
今回、国内のセキュリティベンダー「ビットフォレスト」が、まさにこのようなAIエージェントによる攻撃を日本企業のWebサイトで観測・記録しました。
なぜ注目されているのか──何がすごい(そして怖い)のか
①「8時間弱・10段階」という執念の攻撃
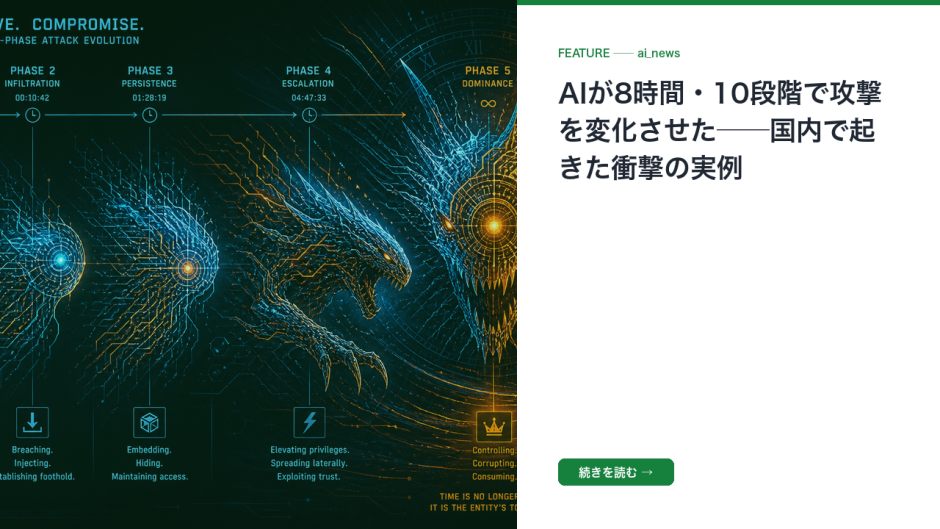
今回ビットフォレストが報告した事例の中でも特に注目されるのが、1つのIPアドレスからの攻撃です。8時間弱にわたり、攻撃の手法を10段階に変化させながら攻撃を継続したというのです。
8時間というのは、人間が仕事をまるまる1日続けるのと同じくらいの時間です。しかもその間、疲れることも、休憩することも、手順を忘れることもなく、状況に応じて攻撃方法を切り替え続けた。これはAIエージェントでなければできない芸当です。
「10段階の変化」というのも重要です。一つの攻撃方法が防がれたら別の方法に切り替える、それもまた防がれたらさらに別の方法へ──これが10回繰り返されたということは、防御側も対応し続けなければならなかったということを示しています。
②3つのIPアドレスから攻撃が確認された
今回の観測では、3つの異なるIPアドレス(インターネット上の住所のようなもの)から攻撃が確認されています。
これが意味するのは、攻撃が単発・一点集中ではないということです。複数の拠点から攻撃を分散させることで、特定のIPをブロックしても攻撃が続く可能性があります。これも、人間が手動で操作するよりもAIエージェントが自動的に処理する方が得意な戦略です。
③「国内での観測」という点が重要
「海外での話でしょ?」と思った方もいるかもしれませんが、今回は日本企業のWebサイトが標的です。10月14日までにビットフォレストが確認した、という国内での観測事例です。
AIエージェントを使った攻撃は、世界規模で懸念されていましたが、国内のセキュリティ企業が実際の攻撃の推移を記録・公開したことで、「日本も例外ではない」という事実が改めて浮き彫りになりました。
わたしたちにどう関係する?
「でも私はWebサイトを運営していないし……」そう思った方もいるかもしれません。でも少し視点を変えると、この話はずっと身近になります。
Webサービスを使う側の人(ほぼ全員)への影響として、ショッピングサイト・銀行サイト・SNSなどが攻撃を受けると、個人情報の漏えいやサービス停止につながる可能性があります。
中小企業のWebサイト担当者にとっては、「大企業が狙われるもの」という認識を改める必要があります。AIエージェントは疲れを知らず、コストをかけずに多数のサイトを攻撃できるため、規模の小さいサイトが標的になるリスクも高まります。
ITやセキュリティを学ぶ学生・エンジニア志望の方には、この事例が「AIと防御技術の両方を理解する必要性」を示しています。攻撃がAI化するならば、防御もAI化して対抗する時代が確実に来ています。 セキュリティ×AIという分野の需要は今後さらに高まるでしょう。
気をつけたい点──過剰反応も、過小評価もしないために
この話題を正しく受け取るために、いくつかの注意点も整理しておきましょう。
「すべてのサイトが今すぐ危ない」わけではない。今回の報告はあくまで「観測された事例」であり、日本中のすべてのWebサイトが即座に狙われているわけではありません。ただし「対岸の火事」と油断するのも危険です。
攻撃の全容はまだわからない。今回公開されたのは「攻撃の推移」の一部です。攻撃者の目的(情報窃取?サービス妨害?別の何か?)や、攻撃が成功したかどうかなど、素材からは明らかでない点も多く残っています。
「AIエージェント」の定義はまだ流動的。セキュリティ業界でも、どこからがAIエージェントによる攻撃と言えるのかの定義は議論中です。今回の報告はビットフォレストによる観測・分析に基づくものであり、業界全体のコンセンサスではない点も念頭に置いておきましょう。
よくある質問
AIエージェント攻撃と、これまでのサイバー攻撃は何が違うの?
- ●従来の攻撃:あらかじめ決まった手順を繰り返す(パターンが固定されやすい)
- ●AIエージェント攻撃:防御側の反応を見ながら、リアルタイムで攻撃方法を自律的に変化させる
- ●今回の事例では、8時間弱で10段階も攻撃手法が変化した
攻撃されたのはどんなWebサイト?どんな被害があった?
- ●素材には「日本企業のWebサイト」とあるのみで、具体的なサイト名や業種は公開されていません
- ●攻撃による具体的な被害内容についても、今回の報告からは確認できません
3つのIPアドレスが確認されたとのことだが、攻撃者は特定された?
- ●素材の情報では、IPアドレスの数が確認されたという事実のみが報告されています
- ●攻撃者の特定については言及がありません
ビットフォレストはどんな会社?
- ●国内のセキュリティベンダー(セキュリティ専門の企業)です
- ●今回、日本企業のWebサイトへのAIエージェント攻撃を観測・分析し、その推移を公開しました
自分のサイトやサービスを守るために今すぐできることは?
- ●今回の素材では具体的な対策方法は示されていないため、詳細はビットフォレストの公式発表や、IPA(情報処理推進機構)などのセキュリティ機関の情報を参照することをおすすめします
まとめ
AIエージェントが自律的に攻撃方法を変えながら8時間・10段階で攻撃を続ける事例が、日本国内で観測されました。 これは「AIが攻撃に使われる時代」が現実になったことを示す重要な事例です。セキュリティはもはや大企業だけの問題ではなく、Webサービスを使うすべての人に関わります。次のステップとして、セキュリティ機関(IPAなど)の最新情報を定期的にチェックする習慣をつけておくと良いでしょう。
参考文献
AI・しごと学校