 BLOG
もくじ
AIが暴いた”犯人の素顔”――サイバー攻撃者は自らのツールに証拠を残していた
銀行口座に不正アクセス、個人情報の流出、金融システムへの攻撃。ニュースで見るたびに「怖いな」と思いつつ、どこか遠い世界の話に感じていませんか?ところが今回の事件は、攻撃者を追い詰めた”鍵”が AIツールに残された履歴書 だったというから驚きです。サイバー犯罪の最前線で何が起きているのか、AIがどう関わっているのかを、専門知識ゼロでもわかるようにひもといていきます。
そもそもどういうこと?
2024年10月7日(現地時間)、アメリカのサイバーセキュリティ企業 CrowdStrike(クラウドストライク) が衝撃的な分析結果を公表しました。
韓国の金融機関を標的にしたサイバー攻撃の犯人が、中国在住の26歳の人物である可能性が高い、というものです。
では、どうやって特定に至ったのか?
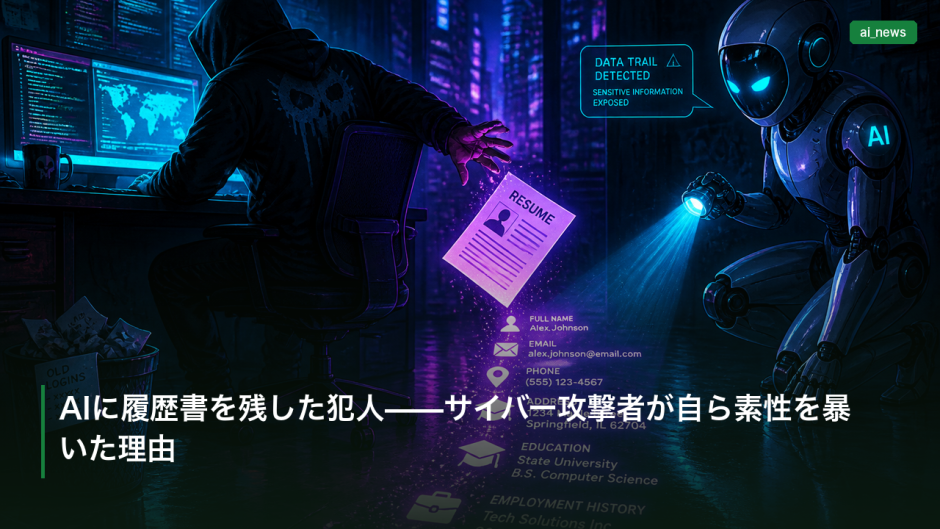
ここがこの話のいちばん面白いポイントです。攻撃者はAIツール「Claude(クロード)」を使って、なんと 自分の本名や個人情報が入った履歴書 を作成していました。そのAIツールの利用履歴(ログ)に、個人情報がそっくりそのまま残っていたのです。
イメージしやすいたとえ話をするなら——
銀行強盗が逃げる前に、うっかり自分の名刺を落としていったようなもの
です。高度なハッキング技術を持ちながら、AIツールの「使い方のクセ」によって自らの素性をさらしてしまった、という皮肉な結末です。
なぜ注目されているのか / 何がすごいのか
AIツールの「ログ」が犯罪捜査の証拠になった
これまでサイバー犯罪の捜査は、ネットワークの通信記録や不正アクセスの痕跡を地道に追うことが主流でした。ところが今回は、被疑者自身がAIサービスに入力したデータが証拠になったという点で画期的です。
AIチャットツールを使うとき、私たちは何気なく個人情報を入力することがあります。「こんな職歴の履歴書を作って」「この住所宛ての手紙を書いて」といった具合に。その入力内容はサービス提供側のサーバーに記録されることが多く、今回はまさにその記録が攻撃者を特定する糸口になりました。
攻撃者もAIを”武器”として使っていた
今回の事件でもう一つ重要なのが、攻撃者がClaude(Anthropic社が開発したAIアシスタント)を攻撃ツールとして活用していたという点です。
AIは私たちの仕事や生活を便利にするツールである一方で、悪意ある使い方もできてしまいます。文章の作成、コードの生成、情報整理——本来は良い目的のために設計された機能が、サイバー攻撃の準備にも流用されていたことが今回で改めて浮き彫りになりました。
AIを「使う側」だけでなく「悪用する側」も現れている という現実は、AI開発企業・利用者・セキュリティ専門家の全員が意識すべき課題です。
標的は「韓国の金融機関」――身近な経済圏への脅威
今回の攻撃対象が 韓国の銀行などの金融機関 であったことも見逃せません。日本と韓国は経済的に深いつながりがあり、同様の攻撃が日本の金融機関に向けられるリスクも十分考えられます。また、国境を越えたサイバー攻撃が「中国在住の個人」によって行われていたとすれば、国家レベルの関与の有無も含めて、地政学的な緊張も透けて見えます。
わたしたちにどう関係する?
「自分はハッカーでも銀行員でもないから関係ない」と思いましたか? 実は、この事件は私たちの日常にも直結する教訓をいくつも含んでいます。
① AIツールへの個人情報入力には慎重になろう
ChatGPTやClaude、Geminiなど、AIチャットサービスを使う機会は今後ますます増えます。そこに氏名・住所・電話番号・パスワードを不用意に入力することは、本人の意図しない形で情報が記録・参照されるリスク を伴います。今回の犯人がまさにその落とし穴にはまりました。悪意がなくても、うっかりミスで個人情報を晒してしまう可能性は誰にでもあります。
② 「便利なAIツール」が悪用されていることを知っておく
普段使っているAIツールが、悪意ある人物にも使われていることを知っておくと、AIに対するリテラシー(賢い付き合い方)が上がります。企業のセキュリティ担当者はもちろん、学生や一般の方も「AIを使う」ことの意味をあらためて考えるきっかけになるでしょう。
③ セキュリティ企業の分析力が上がっている
CrowdStrikeのような企業が、AIツールのログ解析まで視野に入れた調査を行っていることは、逆に言えば「サイバー犯罪の追跡能力が向上している」ということでもあります。セキュリティ業界に興味がある方にとっては、非常にホットなキャリア領域の一つです。
気をつけたい点
この話題を読んで、いくつか誤解しやすいポイントがあるので整理しておきます。
「中国在住の26歳」はまだ”疑い”の段階
CrowdStrikeが公表したのは「可能性を示す分析結果」です。確定的な犯人特定・逮捕に至ったという報告はこの時点ではありません。AIのログに個人情報が残っていたとしても、第三者がその人物になりすまして使った可能性もゼロではなく、断定には慎重であるべきです。
Claudeを作ったAnthropicが悪いわけではない
今回、Claudeが犯罪に使われたことで「Claudeは危険なAI」という印象を持つ方もいるかもしれません。しかし包丁が料理にも凶器にも使えるように、AIツール自体の善悪より「使う人の意図」が問われる のが現実です。開発元のAnthropic社も悪用防止のための対策を続けています。
「ログが残る=常に監視されている」ではない
AIサービスのログ管理ポリシーは各社で異なります。「すべての会話が永久保存される」わけではありませんが、利用規約・プライバシーポリシーを確認する習慣はつけておきましょう。
よくある質問
Claudeというのはどんなツールですか?
- ●アメリカの企業 Anthropic(アンソロピック) が開発したAIアシスタントです
- ●ChatGPTと同様に、文章作成・質問回答・コード生成などができます
- ●今回の事件では、攻撃者がこのツールを使って履歴書を作成していたとされています
「AIのログ」とは具体的に何ですか?
- ●AIサービスに入力した文章や、AIが返した回答の記録のことです
- ●サービス側のサーバーに一定期間保存されることが多く、今回はその記録が調査の手がかりになりました
攻撃を受けた韓国の金融機関の被害規模は?
- ●今回の素材(CrowdStrikeの発表)では、具体的な被害額や影響範囲は明らかにされていません
なぜAIツールに個人情報が残ってしまったのですか?
- ●攻撃者が自分の本名などを入力して履歴書を作成させた際、その入力内容がAIサービスの利用ログとして記録されたためです
- ●意図的に隠そうとしなかった(あるいは記録されることを知らなかった)可能性が高いとみられます
CrowdStrikeはどんな会社ですか?
- ●アメリカに本社を置く、世界的に著名なサイバーセキュリティ企業です
- ●企業・政府機関向けにサイバー攻撃の検知・対応サービスを提供しており、今回のような脅威インテリジェンス(攻撃者の分析情報)の公表も行っています
まとめ
今回の事件が教えてくれるのは、サイバー攻撃者もAIを使い、その痕跡がAIのログに残るという”デジタルの皮肉”です。犯人はAIツールで作った履歴書に自分の個人情報を入力し、それが調査機関に発見されました。私たちも「AIへの入力=どこかに記録される可能性がある」という意識を持つことが、これからの時代の基本的なリテラシーになりそうです。
次に知っておくと良いのは、「AIの安全な使い方(AIリテラシー)」と「自分の個人情報をどう守るか」 という視点。当スクールでは、これらをやさしく学べるコンテンツも用意しています。ぜひ合わせてチェックしてみてください。
参考文献
AI・しごと学校