 BLOG
もくじ
211のサービスが止まった日――「PHP2Shell」があなたの使うWebサービスを脅かした理由
2026年10月21日、あなたが普段使っているショッピングサイト、ゲームアプリ、そして銀行のオンラインサービスが、突然「メンテナンス中」になった理由を覚えていますか? その裏では、PHPと呼ばれるウェブ技術の根幹を揺るがす2つの重大な脆弱性「PHP2Shell」が発覚し、日本中のエンジニアたちが不眠不休で対応に当たっていました。しかも今回は「AIが脆弱性を発見した」という、セキュリティの歴史を塗り替えるような出来事も起きていたのです。
そもそもどういうこと?「PHP2Shell」を身近な言葉で説明する
まず「PHP」とは何かを押さえておきましょう。PHPは、Webサイトやアプリを動かすためのプログラミング言語で、世界中の無数のサービスで使われています。2012年以降に作られたWebサービスのかなりの割合がPHPで動いていると思えば大げさではありません。
「PHP2Shell」という通称がついた今回の脆弱性(セキュリティ上の欠陥)は2件あり、それぞれCVE-2026-109618・CVE-2026-109619という番号が割り振られています。どちらもCVSS(脆弱性の深刻さを示すスコア)で9.2点(最大10点)という「緊急」レベルです。
ここで少し想像してみてください。あなたが住むマンションの「鍵」がPHPのプログラムだとします。
- ●CVE-2026-109618は「停電で鍵が途中まで開きかけたとき、そのまま”開いた扱い”にしてしまう」バグ。
- ●CVE-2026-109619は「前の住人が残した鍵の記録が消えておらず、次の住人がそれを使って侵入できてしまう」バグ。
そして 最も怖いのは「合鍵なし・IDなし」で攻撃できる点 。つまり、攻撃者は事前に何もアカウントを持っていなくても、悪意あるリクエスト(命令)を送りつけるだけで、サーバー上で好きなプログラムを実行できる可能性があります。これを「リモートコード実行(RCE)」と呼びます。
影響を受けるのはPHP 5.4〜8.5という「2012年以降ほぼ全バージョン」。修正版が提供されたのはPHP 8.2.35 / 8.3.36 / 8.4.27 / 8.5.12です。
なぜこんなに注目されているのか?
① 「AIが人間には気づけなかった脆弱性」を武器に変えた
今回の最大のトピックは、2件の脆弱性がどちらもAIの支援によって発見されたという点です。
カリフォルニアのセキュリティ企業Califの研究者Ryan Austin氏はOpenAIのGPT-5.6 Solを使って2026年8月に発見。またGoogle傘下のクラウドセキュリティ企業WizはGemini 4 ArgonとGPT-5.6 Sol、自社ツールWiz Atlasを組み合わせて同じ問題に到達しました。
もともとこの欠陥の原因となるバグは2020年に発見され、2024年にも再発見されていました。しかし「攻撃に使えると証明できなかった」ため放置されていたのです。Wizの研究者は言います。「フロンティアAIモデルがその障壁を大幅に引き下げ、長年の欠陥をエクスプロイト(実際に使える攻撃手法)に変えた」と。
AIは善意の研究者だけでなく、悪意ある攻撃者にも同じツールとして使える ことを、この出来事は如実に示しています。
② 「コードが安全でも防げない」という前代未聞の事態
従来のセキュリティ対策では「SQLインジェクションを防ぐ書き方をしよう」「パスワードを暗号化して保存しよう」といったアプリケーション側のコーディングの工夫が中心でした。
しかし今回は、PHPというランタイム(プログラムを動かす土台)そのものに欠陥があるため、どんなに丁寧にコードを書いたサービスであっても影響を受けます。しかも実証済みの攻撃手法では、アプリのコードが動き始める前に攻撃が完了するケースも確認されています。
③ 「Heartbleed」級の衝撃規模
セキュリティ企業JFrogは、この脆弱性が「未認証のリクエストをRCEと Heartbleedスタイルのメモリ情報漏えい に変えることができる」と分析しています。Heartbleedとは、2014年に発覚し当時のWebの約3分の2に影響を与えた、暗号化ライブラリの歴史的脆弱性です。Wizの研究者もPHP2ShellをHeartbleedと同レベルの脅威と位置づけています。
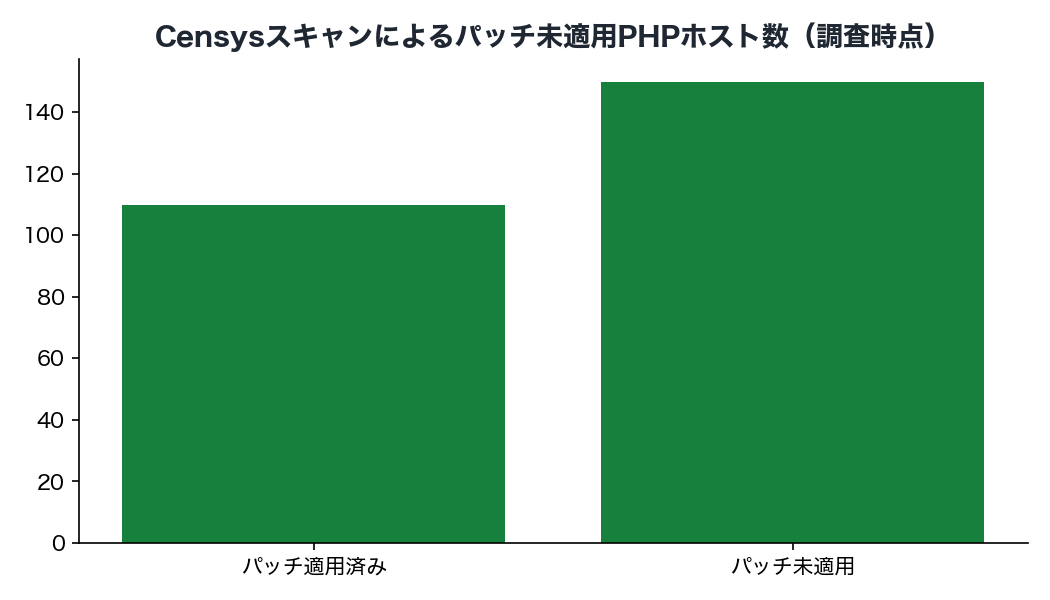
Censys社のスキャン調査では、約260万ホストのうち約150万ホストがパッチ(修正)未適用のPHPで稼働していたと報告されています。
わたしたちにどう関係する?
「PHPとかサーバーとか、プログラマーの話でしょ?」と思った方こそ、ここを読んでください。
10月21日には、次のような身近なサービスが一時停止または緊急メンテナンスに入りました。
- ●EC: 楽天市場、BASE
- ●ゲーム: ウマ娘、パズル&ドラゴンズ、Shadowverse
- ●金融: 三菱UFJ銀行、りそな銀行、七十七銀行、西日本シティ銀行
- ●行政: 財務省、気象庁、大阪府
- ●その他: pixiv、ニコニコ、コドモン(教育サービス)、さくらインターネット
高市早苗首相がX(旧Twitter)で対応を呼びかけるという異例の事態にもなりました。piyologの集計によると、22日1時時点でサービスを停止した組織は211件に達しました。
あなたが使っているサービスが止まっただけでなく、パスワードや認証トークン、APIキー(サービス間の通信に使う秘密の鍵)が漏えいした可能性も研究者により指摘されています。
また、対応できずにサービス終了を選んだ事例も出ました。「ワールドクエスト」「僕の魔界を救って!」は旧システムへの対応が難しいとして10月21〜22日にサービス終了を発表しています。「技術的負債(古いシステムを更新しないまま使い続けること)」の怖さを示す象徴的な出来事です。
気をつけたい点
PHP 8.1以前には修正版が届かない
修正版が提供されたのはPHP 8.2・8.3・8.4・8.5のみ です。PHP 8.1以前のバージョンはサポート期限が切れており、今回の緊急修正は提供されません。4〜5年以上バージョンを更新していないサービスは、このカテゴリに入る可能性があります。
「アップデートした」だけで安心してはいけない
Linuxのパッケージ管理コマンドで apt update などを実行しても、リポジトリへの修正版の反映が遅れていた事例が確認されています。「コマンドを実行したこと」ではなく、「実際のPHPのバージョンが修正済みに変わっていること」を必ず確認してください。
「設定変更だけ」は完全な対策にならない
session.upload_progress.enabled = 0 という設定変更が緩和策として話題になりましたが、これ単体では攻撃を防ぎきれず、迂回して攻撃できる可能性が続報で報告されています。根本的な対処はバージョンアップです。
攻撃の状況は流動的
調査時点ではCISA・Huntress・Sophosは「悪用は確認されていない」と述べていました。しかしCloudflareやwatchTowrは「攻撃の試みを観測した」と報告しており、Sansecは「パッチ公開から15分以内に大規模攻撃が始まる」と予測していました。状況は常に変化します。
よくある質問
自分はプログラマーではないのに、何か対応すべきことがある?
- ●使っているサービス(銀行、EC、ゲームなど)からの「メンテナンス完了」「パスワード変更のお願い」といった通知を見逃さないことが大切です。
- ●サービスから通知が来た場合は、パスワードや2段階認証の確認・変更を行いましょう。
- ●自分では何もできないケースがほとんどですが、使っているサービスの公式SNSや公式サイトの情報を確認することをお勧めします。
「PHP2Shell」という名前はどこから来たの?
- ●素材の情報内には命名の由来についての詳細な説明はありません。一般的にセキュリティ脆弱性は、影響・挙動・発見組織などをもとに通称がつけられることが多いですが、この名前の具体的な由来は今回の素材では確認できません。
今後も同じようなことが起きるの?
- ●AIを使ったセキュリティ研究の手法は「単一の研究室に閉じておらず、広く浸透しつつある」とWizの研究者は述べています。つまり、善意の研究者だけでなく攻撃者も同じAIを使える環境になっています。
- ●「数十年間放置されていた欠陥をAIが実際の武器に変える」という今回のパターンは、今後も繰り返される可能性があります。
サポートが切れた古いPHPを使っているサービスはどうなるの?
- ●PHP 8.1以前は今回の修正が届かないため、サービス提供者がバージョンアップ・移行対応を自力で行うか、サービスを終了するかという選択を迫られます。
- ●実際に今回、古いシステムへの対応が困難としてサービス終了を選んだ事例が出ています。
AIが脆弱性を発見したのは初めてのこと?
- ●素材中では「フロンティアAIモデルの活用によってRCEへ昇格させることに成功した」と説明されており、少なくともこのレベルの複雑な脆弱性をAIが実証した事例としては注目度が高いとされています。
- ●OpenAIの「Patch the Planet」プロジェクトのような、AI活用のセキュリティ研究プログラムが組織的に進められていることも今回で明らかになりました。
まとめ
「PHP2Shell」は、2012年以降のほぼ全PHPバージョンに影響するCVSS 9.2の緊急脆弱性で、未認証の攻撃者がサーバーを乗っ取れる危険性を持ちます。AIが「長年証明できなかった欠陥」を実際の攻撃手法に変えた 点が歴史的で、善意の研究者と攻撃者が同じツールを持つ時代の到来を示しています。日本でも211件のサービスが停止するなど、インターネットインフラの脆弱さと「技術的負債」の深刻さが改めて浮き彫りになりました。次のステップとして、あなたが関わるサービスや自サイトのPHPバージョンを今すぐ確認することを強くお勧めします。
AI・しごと学校